みなさん、こんにちは。最近のニュースを見て、「自分が使っているクラウドやサービスは本当に安全なのだろうか?」と不安になった方は多いのではないでしょうか?
興味があるニュースであったので特別編!!がてら記事にしてみました。理由は簡単!pCloud、CyberGhost VPN を契約してセキュリティリテラシーを勉強しているからです(`・ω・´)b
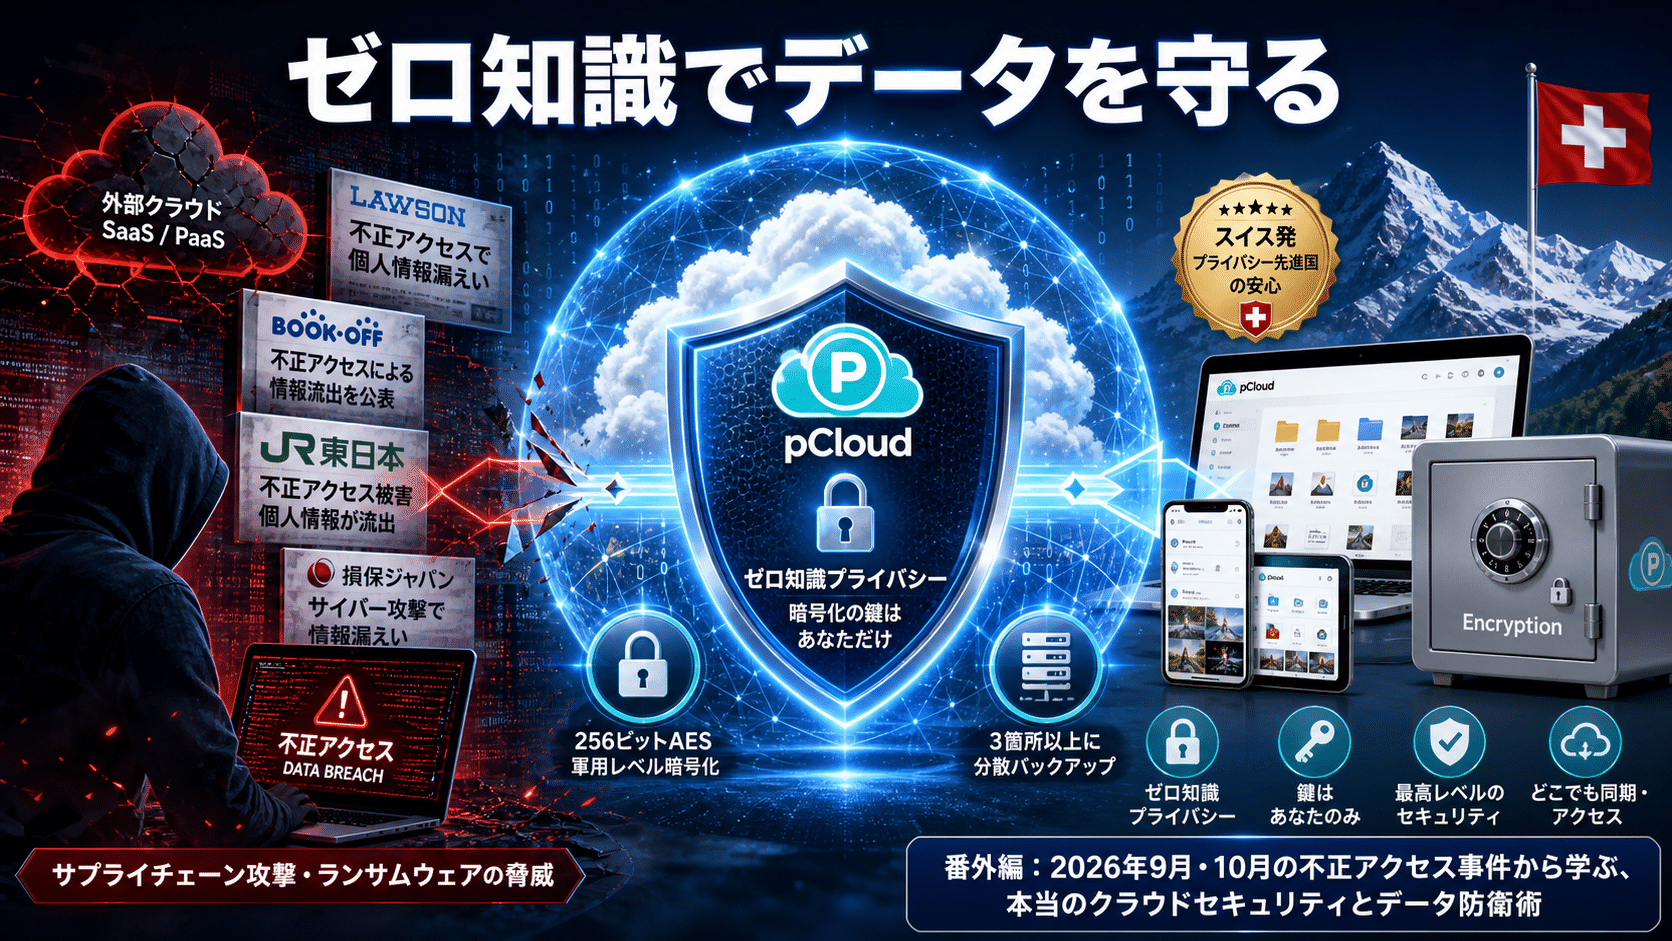
2026年9月から10月にかけて、日本国内の大手企業(ローソン、ブックオフ、JR東日本、損保ジャパンなど)で、相次いで大規模な不正アクセスや情報漏洩事件が発覚しました。さらに、過去にはIDCFクラウドのようなインフラ基盤がランサムウェアの標的になり、多くの企業システムが停止する事態も発生しています。
この記事では、昨今のサイバー攻撃の傾向を紐解きながら、絶対の安全がないセキュリティの世界で、私たちが今知っておくべき「データ防衛の構造」について徹底的に解説します。そして、なぜ私がスイス発のクラウドストレージ「pCloud」を強くおすすめしているのか、その理由を包み隠さずお話しします。
1. 2026.09と2026.10に多発した不正アクセス事件の真相
2026年の秋、日本を代表する数多くの企業がサイバー攻撃の被害に遭いました。しかし、ここで注目すべき非常に重要なポイントがあります。それは、「大手企業の本社システム(本丸)が直接ハッキングされたわけではない」というケースが非常に多い点です。
- FAQシステム(SaaS)経由の流出: 大和証券、損保ジャパン、JR東日本などが利用していたサードパーティ製のFAQシステム「i-ask」の共通サーバーが攻撃され、そこを抜け道として各社の顧客データが漏洩しました。
- コミュニティプラットフォーム経由の流出: LINEヤフーやSansan、ココナラが利用していた外部プラットフォーム(commmuneなど)の脆弱性が突かれ、情報が引き抜かれました。
企業は業務効率化のために、様々なSaaS(ソフトウェア・アズ・ア・サービス)やPaaSを利用しています。しかし、データを預けている外部事業者のサーバーが突破されてしまえば、いくら自社のセキュリティを固めていても一網打尽にされてしまう。これが「サプライチェーン攻撃」と呼ばれる現代の脅威です。
2. IDCFクラウド事件が浮き彫りにしたインフラ(IaaS)のリスク
一方で、ソフトバンクのグループ会社であるIDCフロンティアが提供する「IDCFクラウド」で過去に発生した不正利用事件も、クラウドの構造を知る上で重要な事例です。
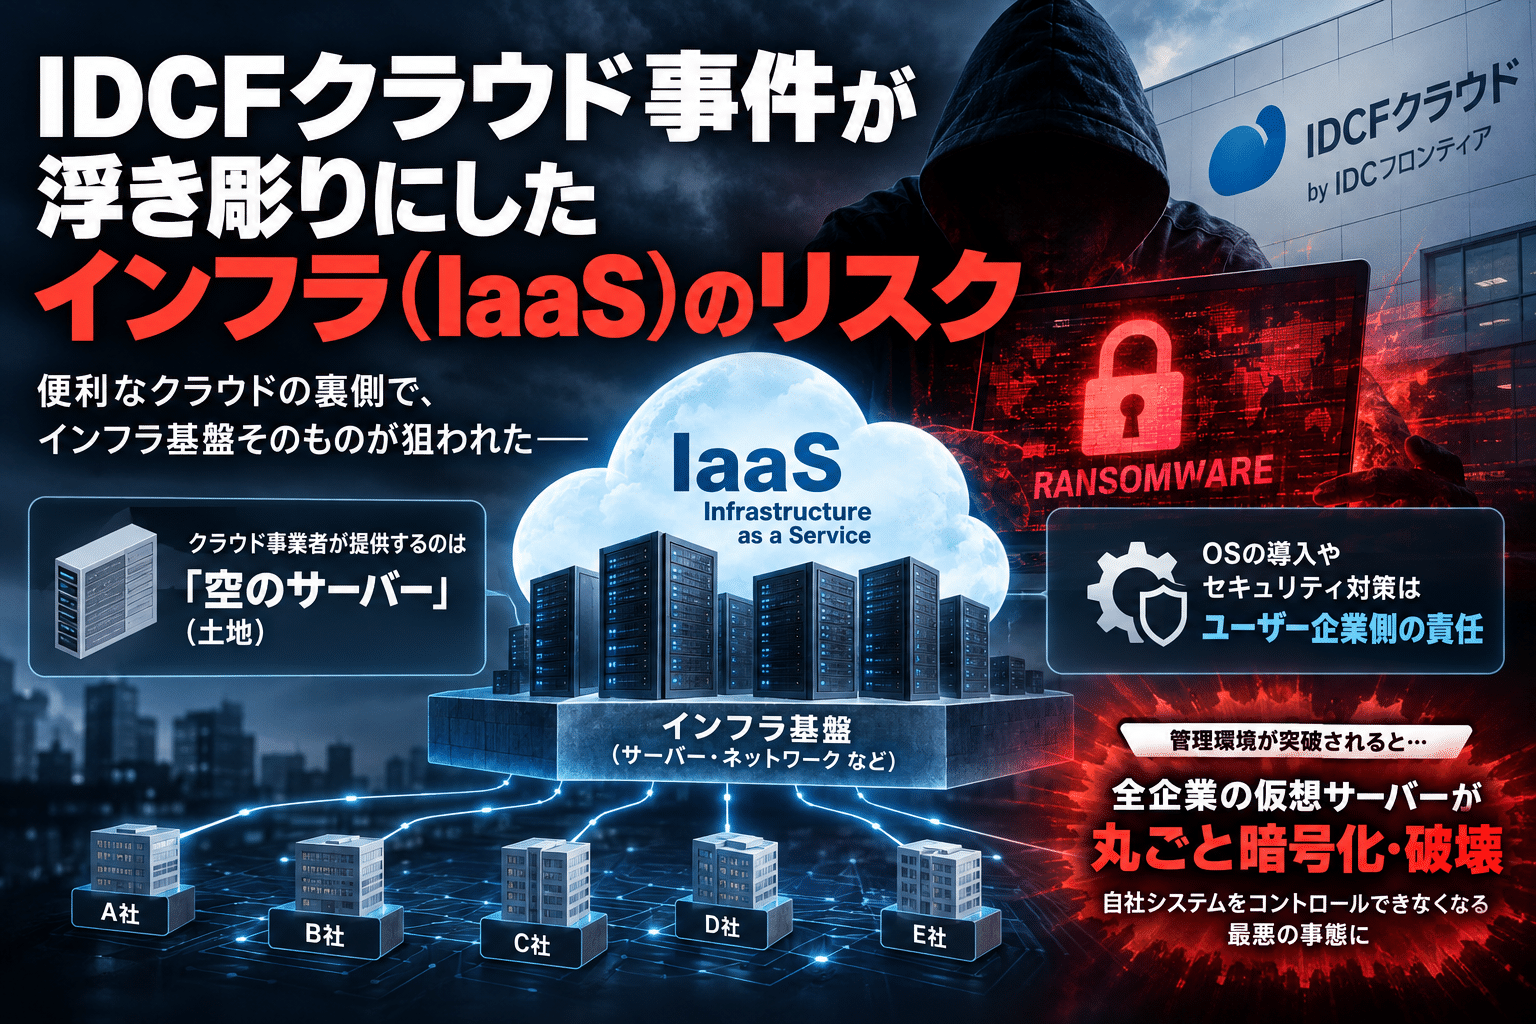
IDCFクラウドは「IaaS(Infrastructure as a Service)」と呼ばれる、サーバーやネットワークといった「インフラ基盤」を企業に貸し出すサービスです。ここで起きたランサムウェア(身代金要求型ウイルス)攻撃では、インフラ基盤そのものが標的となりました。
IaaSの性質上、クラウド事業者が提供するのは「空のサーバー(土地)」であり、その上にどのようなOSを入れ、どうセキュリティを構築するかは「ユーザー企業側の責任」となります。インフラの管理環境が突破されると、その上で稼働している全企業の仮想サーバーが丸ごと暗号化・破壊され、自社システムをコントロールできなくなるという最悪の事態に陥りました。
3. IDCFクラウド(IaaS)と pCloud(SaaS)の決定的な構造の違い
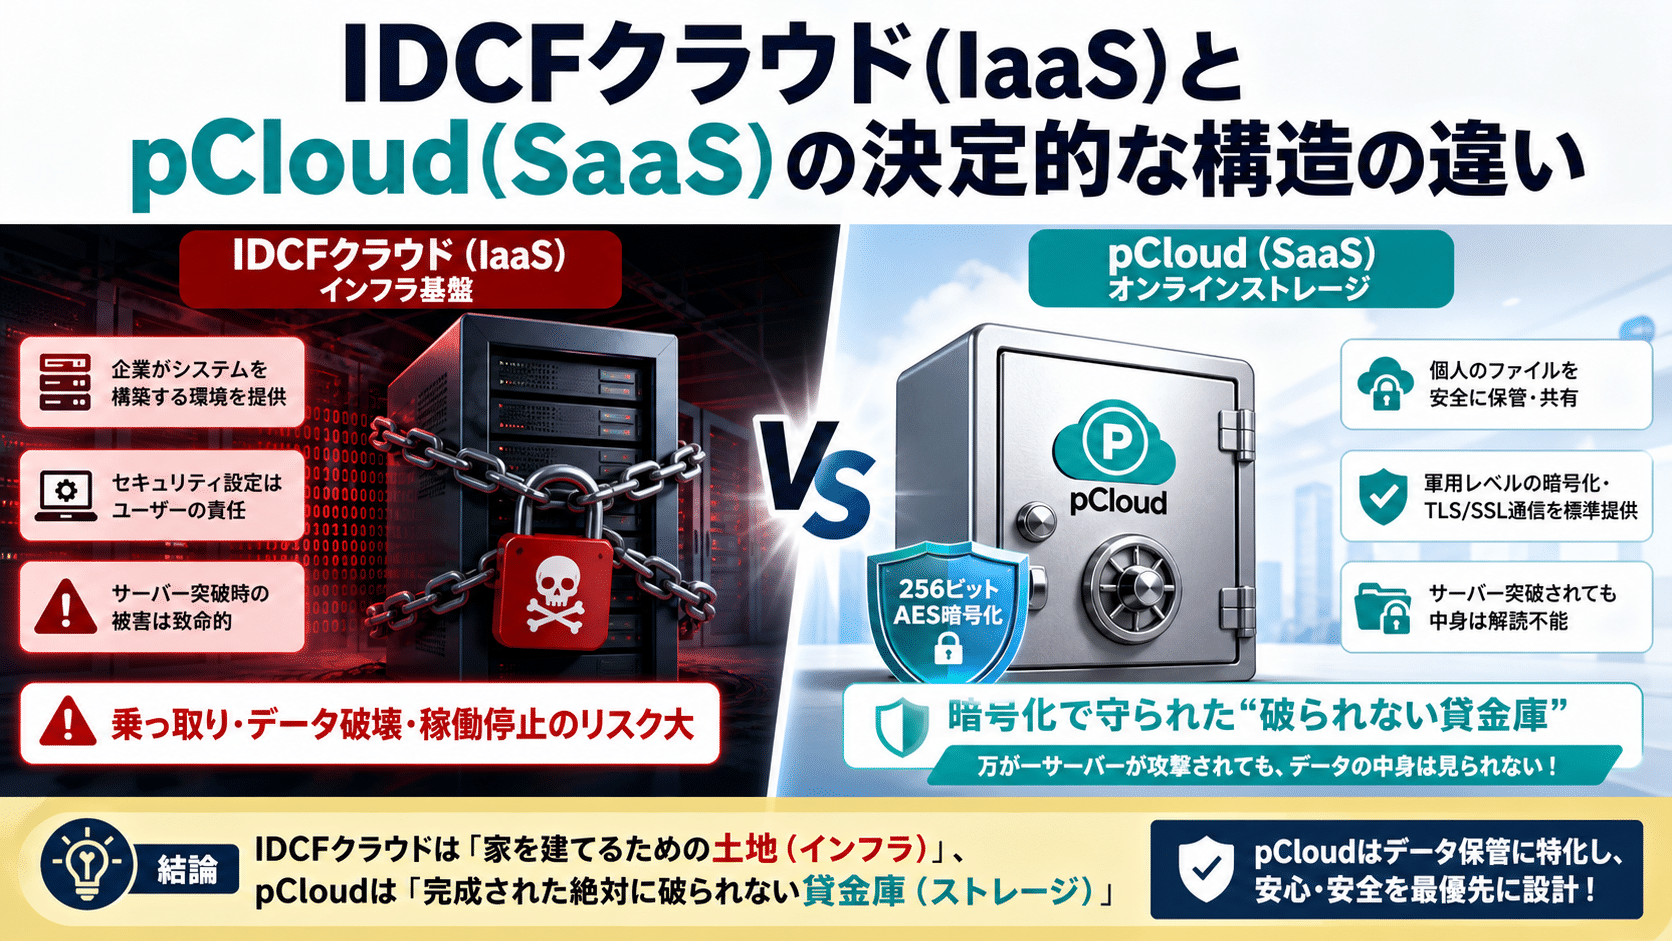
「クラウドがハッキングされたなら、自分が使っているpCloudも同じように危険なの?」と心配されるかもしれませんが、両者は「サービス形態」と「データ保護の構造」が根本的に異なります。
| 比較項目 | IDCFクラウド (IaaS / インフラ基盤) | pCloud (SaaS / オンラインストレージ) |
|---|---|---|
| サービス形態 | 企業がシステムを構築するための「サーバー環境(インフラ)」の提供 | 個人の写真やファイルを安全に保管・共有する「ストレージ」の提供 |
| セキュリティの責任 | OSやソフトウェアの暗号化設定は、ユーザー企業が自力で構築する必要がある | pCloud側が軍用レベルの暗号化(256ビットAES)やTLS/SSL通信を標準で提供 |
| サーバー突破時の被害 | システム全体が乗っ取られ、稼働停止やデータ破壊(ランサムウェア等)の致命傷になる | サーバー上には「暗号化された解読不能なデータ」しか存在しないため、万が一突破されても中身は一切見られない |
4. 日本で利用者の多いクラウドと pCloud の違い(Googleドライブ、OneDrive等)
では、私たちが個人で日常的に使っているクラウドストレージ(Google ドライブ、OneDrive、Dropbox、iCloudなど)はどうでしょうか?
これらは非常に便利ですが、「データを暗号化するタイミング」と「鍵の持ち主」という点で、pCloudとは決定的な差があります。
各サービスのセキュリティ構造の違いを、4段階評価(「◎」「〇」「△」「×」)で一覧表にまとめました。
| 比較項目 | pCloud (Encryption利用時) |
Google ドライブ | OneDrive | Dropbox | iCloud |
|---|---|---|---|---|---|
| 暗号化のタイミング | ◎ クライアント側暗号化 送信「前」に端末上で暗号化 |
△ サーバー側暗号化 送信「後」に暗号化 |
△ サーバー側暗号化 送信「後」に暗号化 |
△ サーバー側暗号化 送信「後」に暗号化 |
〇 サーバー側暗号化 ※設定でE2EEに切替可能 |
| 暗号化キー(鍵)の所有者 | ◎ ユーザー本人のみ 運営側は鍵を一切持たない |
× 事業者も所持 Google側も鍵を管理 |
× 事業者も所持 Microsoft側も鍵を管理 |
× 事業者も所持 Dropbox側も鍵を管理 |
△ デフォルトは事業者所持 ※設定変更で本人限定可能 |
| ゼロ知識プライバシー | ◎ 完全対応 運営・国家機関でも解読不可 |
× 非対応 システム・運営側がアクセス可能 |
× 非対応 システム・運営側がアクセス可能 |
× 非対応 システム・運営側がアクセス可能 |
△ デフォルトは非対応 ※設定で一部対応可能 |
| サーバー突破時の被害 | ◎ 解読不能(実質被害なし) 盗まれても暗号化されたデータに過ぎない |
× 閲覧・流出の危険性 鍵も奪われた場合データ丸見えに |
× 閲覧・流出の危険性 鍵も奪われた場合データ丸見えに |
× 閲覧・流出の危険性 鍵も奪われた場合データ丸見えに |
△ 設定により異なる デフォルトは流出の恐れあり |
| 暗号化規格 | ◎ 256ビットAES + 4096ビットRSA 軍用・標準規格以上の強固な組合せ |
〇 256ビットAES 標準的な軍用レベル規格 |
〇 256ビットAES 標準的な軍用レベル規格 |
〇 256ビットAES 標準的な軍用レベル規格 |
〇 128 / 256ビットAES 標準的な暗号化規格 |
| 準拠法・プライバシー基準 | ◎ スイス法 + GDPR準拠 世界で最も厳しい基準で保護 |
△ 米国法など 国家機関の開示要請に従う義務あり |
△ 米国法など 国家機関の開示要請に従う義務あり |
△ 米国法など 国家機関の開示要請に従う義務あり |
△ 米国法など 国家機関の開示要請に従う義務あり |
| バックアップ構造 | ◎ 3箇所以上への分散保存 最低3拠点へコピーを分散保 |
〇 グローバル分散保存 | 〇 グローバル分散保存 | 〇 ブロック分散保存 | 〇 複数拠点分散保存 |
5. セキュリティに「絶対」はない。だからこそ構造を知り、今できる対策を。
どれだけ技術が進化しても、サイバーセキュリティの世界に「100%絶対安全」という魔法はありません。もちろん、それはpCloudであっても例外ではなく、今後絶対にシステムが破られないという保証はありません。
しかし重要なのは、これまでの実績と「万が一サーバーが突破された時に、データがどうなる構造になっているか」です。
事実として、2026年10月時点において、pCloudのサーバーが直接ハッキングされ、ユーザーのパスワードやファイル本体が大規模に流出するような致命的な情報漏洩(データブリーチ)は過去に一度も起きていません。世界中のハッカーを対象にした暗号化突破チャレンジでも、ハッキング成功回数は「0回」という強固な実績を誇っています。
これらを踏まえ、私たちが今すぐできる自衛策は以下の通りです。
- 機密レベルでクラウドを使い分ける: 消えても困らないファイルは無料のGoogleドライブなどへ。銀行の控え、パスワードメモ、仕事の機密書類、見られたくないプライベート写真は、ゼロ知識プライバシーを備えた「pCloud Encryption」の暗号化フォルダ(金庫)へ入れる。
- パスワードの使い回しをやめる: 多くの不正アクセスは、別の場所で漏洩したIDとパスワードを使った「リスト型攻撃」です。サイトごとに強力なパスワードを生成し、管理ツールを使うのが必須です。
- パスワード管理をブラウザに依存しない: Chromeなどのブラウザ標準保存はマルウェアに狙われやすいです。暗号化された専用のパスワードマネージャーを使うべきです。
pCloudはクラウドストレージだけでなく、「pCloud Pass」という強力なパスワード管理ツールも提供しています。これも軍用レベルの暗号化とゼロ知識プライバシーで守られており、スマホやPCでワンクリックログインができるようになります。パスワード管理から見直すことが、最も効果的な対策の第一歩です。
6. 私がなぜ「pCloud」を強くおすすめするのか
ここまでセキュリティの「守りの硬さ」について解説してきましたが、私がpCloudを愛用し、読者の皆様におすすめする理由はセキュリティだけではありません。それは「圧倒的な利便性」と「一生モノのコスパ」です。
通常のクラウドサービスは毎月・毎年お金を払い続ける「サブスクリプション(月額課金)」です。5年、10年と使い続ければ数万円から数十万円の莫大な出費になります。しかし、pCloudには「買い切り(Lifetime)プラン」が存在します。
一度の支払いで、その後の更新料や月額料金は一生涯、一切かかりません。
- 容量不足からの解放: スマホの写真や動画は、自動アップロード機能でpCloudへサクサク保存。PCの容量を消費しない「pCloud Drive(仮想ドライブ)」機能を使えば、テラバイト級のデータを外付けHDDのように扱えます。
- どこでも最新データ: 同期機能により、スマホ、タブレット、PC、あらゆるOSで最新のファイルにアクセス可能。
- データの保存場所を選べる: 米国か欧州(ルクセンブルク)か、自分のデータの「住所」を自分で選択・コントロールできます。データは最低3箇所に分散バックアップされ、紛失リスクを最小化しています。


「大手企業だから安全」という時代は終わりました。データが最終的に「どこで」「どのような構造で」保存されているかが問われる時代です。サーバー上に「中身が見える状態(復号可能な状態)」でデータが置かれている限り、サーバーが突破された瞬間にすべてが漏洩してしまうのです。